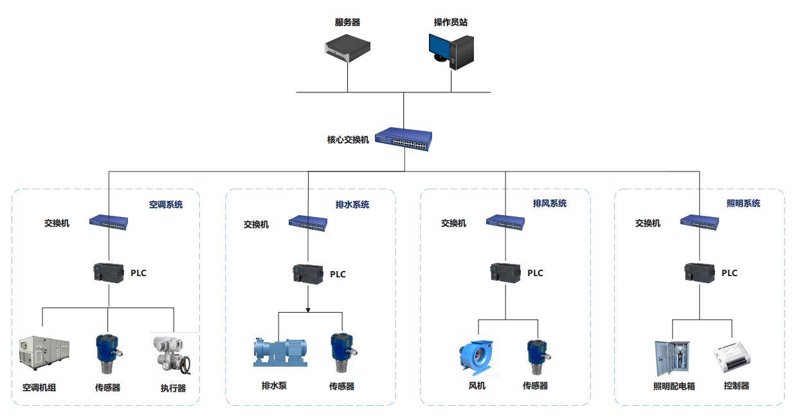
数据处理系统安全并非单一产品的堆叠,而是一套覆盖物理环境、网络边界、主机系统、应用层与数据本体的纵深防御体系。随着《数据安全法》《个人信息保护法》相继落地,以及网络安全等级保护2.0标准的全面实施,企业对数据处理系统安全的投入正从"被动合规"转向"主动治理"。据工信部相关统计,2023年我国数据安全市场规模已突破百亿元,年复合增长率保持在20%以上,其中等保测评咨询、数据安全防护与机房动环监控成为增长最快的细分领域。
一、合规基线:等保2.0重塑安全建设逻辑
等级保护制度是我国网络安全领域的基本国策。等保2.0在原有基础上扩展了云计算、移动互联、物联网、工业控制等新场景,将"一个中心、三重防护"(安全管理中心,安全通信网络、安全区域边界、安全计算环境)确立为核心架构。对于承载数据处理业务的系统而言,定级备案、差距评估、整改建设、等级测评四个环节构成闭环。
实践中常见的问题是"重测评、轻运营"——不少单位通过测评后便放松警惕,导致安全配置回退、补丁滞后。真实案例显示,某省级政务云平台在首次测评中发现高风险项17项,主要集中在身份鉴别强度不足与日志审计缺失;经整改后复测通过,但其后续三个月的持续监测仍捕获到异常登录尝试逾两千次。这说明合规只是起点,持续的安全运营才是关键。
二、技术纵深:从边界到数据的多层设防
数据处理系统的安全防护需要在多个层面同步发力:
- 物理与环境层:机房动环监控对温湿度、漏水、供电、消防进行实时采集与告警联动,避免因环境异常导致数据损坏或服务中断。
- 网络与边界层:通过下一代防火墙、入侵防御、微隔离技术划分安全域,限制横向移动。
- 主机与计算层:强化基线配置、漏洞管理、特权账号管控,落实最小权限原则。
- 应用与数据层:部署数据分类分级、动态脱敏、数据库审计与加密存储,防止敏感数据泄露。
值得关注的是,云计算数据中心建设与弱电智能化工程的融合趋势日益明显。智能建筑方案中的楼宇自控系统与数据机房共享基础设施,一旦弱电网络被攻破,可能成为渗透数据中心的跳板。因此,弱电智能化工程的安全设计必须与数据处理系统安全统筹考虑,而非各自为政。
三、运营视角:托管服务与持续监测的价值
对多数中小企业而言,自建完整安全团队成本高昂。网络安全托管服务(MSS)通过7×24小时监测、威胁情报联动与应急响应,帮助企业在有限预算下获得接近大型企业的防护能力。行业调研数据显示,采用托管服务的企业平均威胁发现时间从数天缩短至小时级,重大安全事件响应效率提升约60%。
与此同时,数据中心运维的规范化程度直接影响系统可用性。运维不只是"看设备",更包括变更管理、备份验证、应急预案演练等制度性动作。某金融机构的实践表明,将运维流程与安全监测平台打通后,配置漂移导致的故障占比下降了近四成。
四、结语
数据处理系统安全的本质,是在合规框架下构建可持续演进的技术与管理体系。等保测评咨询提供基线参照,数据安全防护与机房动环监控夯实底层能力,网络安全托管与数据中心运维保障长期稳定运行。唯有将制度、技术与运营三者协同,才能让数据在流动中创造价值,也在流动中保持安全。