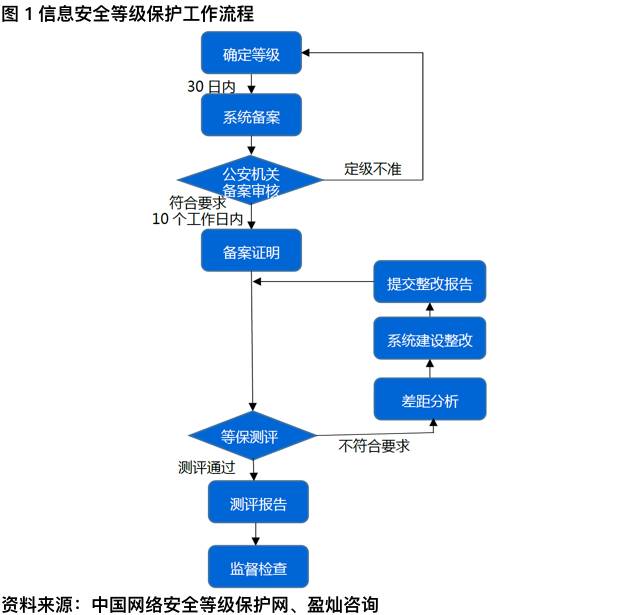
在数据成为新型生产要素的今天,信息安全等级保护早已不是"要不要做"的选择题,而是"怎么做扎实"的必答题。据国家网络安全等级保护协调小组办公室公开数据,截至2024年底,全国累计完成等级保护备案系统超过30万个,其中第三级及以上系统占比接近两成。数字背后,是越来越多企业意识到:等保不是一张应付检查的证书,而是数据处理系统安全治理的起点。
一、等保2.0的实质变化:从"防得住"到"管得住"
2019年等保2.0标准正式实施,将云计算、物联网、移动互联、工业控制等新场景纳入保护范畴,这一调整并非简单扩容。以云计算数据中心建设为例,等保2.0要求云服务商与云租户分别承担安全责任,责任边界必须在合同中明确划分。某省级政务云平台在2023年等保测评中,因未对租户侧安全配置进行有效审计而被判定为不符合项,整改周期长达四个月——这类案例说明,等保测评咨询的价值不在于"包过",而在于提前识别责任盲区。
从技术层面看,等保2.0将"一个中心、三重防护"作为核心框架,即安全管理中心统筹下的计算环境、区域边界、通信网络防护。落到机房动环监控和楼宇自控系统这类基础设施上,意味着温湿度、漏水、电力异常等物理环境数据必须纳入统一监控平台,并与网络安全事件形成联动响应。实践中不少弱电智能化工程在交付时动环系统独立运行,与安全态势平台割裂,这正是等保测评中常见的扣分点。
二、真实数据揭示的短板:高危漏洞与整改成本
根据国家互联网应急中心(CNCERT)发布的年度报告,2023年我国捕获的网络安全事件中,涉及未落实等保要求的系统占比超过六成,其中弱口令、未修复高危漏洞、边界防护缺失位列前三。另一组来自某第三方测评机构对200家企业的抽样统计显示,首次等保测评一次性通过率不足35%,平均整改项在12至18项之间,单系统整改投入中位数约为18万元。
这些数字指向一个现实:等保建设的成本大头不在测评费,而在整改。数据安全防护体系若缺乏日常运维支撑,测评前突击整改往往事倍功半。以网络安全托管服务为例,将日志审计、漏洞扫描、入侵检测纳入常态化运营的企业,其等保复测通过率明显高于"测评前集中补课"的企业。这也解释了为何数据中心运维正从"保可用"向"保安全+保合规"双目标演进。
三、落地路径:把等保嵌入日常安全运营
结合行业实践,较为务实的推进路径可归纳为三点:
- 定级先行,边界清晰。依据业务受破坏后的危害程度定级,避免"一刀切定三级"造成资源浪费,也避免漏定导致合规风险。
- 测评与整改同步规划。在系统集成阶段即引入等保测评咨询,把安全要求写进弱电智能化工程和数据中心建设的验收标准,而非事后补救。
- 以托管运营延续合规状态。等保是动态过程,借助网络安全托管实现持续监测与定期自查,才能让信息安全等级保护从"一次性项目"变为"持续性能力"。
归根结底,信息安全等级保护衡量的是组织对数据的敬畏程度。当数据处理系统安全、机房动环监控、云计算数据中心建设等环节被同一套安全基线串联起来,合规便不再是负担,而是业务连续性的底层保障。对于信息传输与信息技术服务行业而言,把等保做进流程、做进运维,才是真正意义上的数据安全防护。